Exigez une entente de confidentialité ou une licence avant la connexion
Certaines applications ne devraient pas s’ouvrir avant qu’une personne ait accepté quelque chose. Si votre application connecte les gens par Signet comme fournisseur OAuth, Signet peut le demander d’abord. Il garde une trace exacte de ce que chaque personne a accepté.
Ce que la personne voitCe que vous configurezL’attestationOù Signet vérifiePas le consentement OAuthAutres façons de le faireLimites
Pour qui
Ce que la personne voit
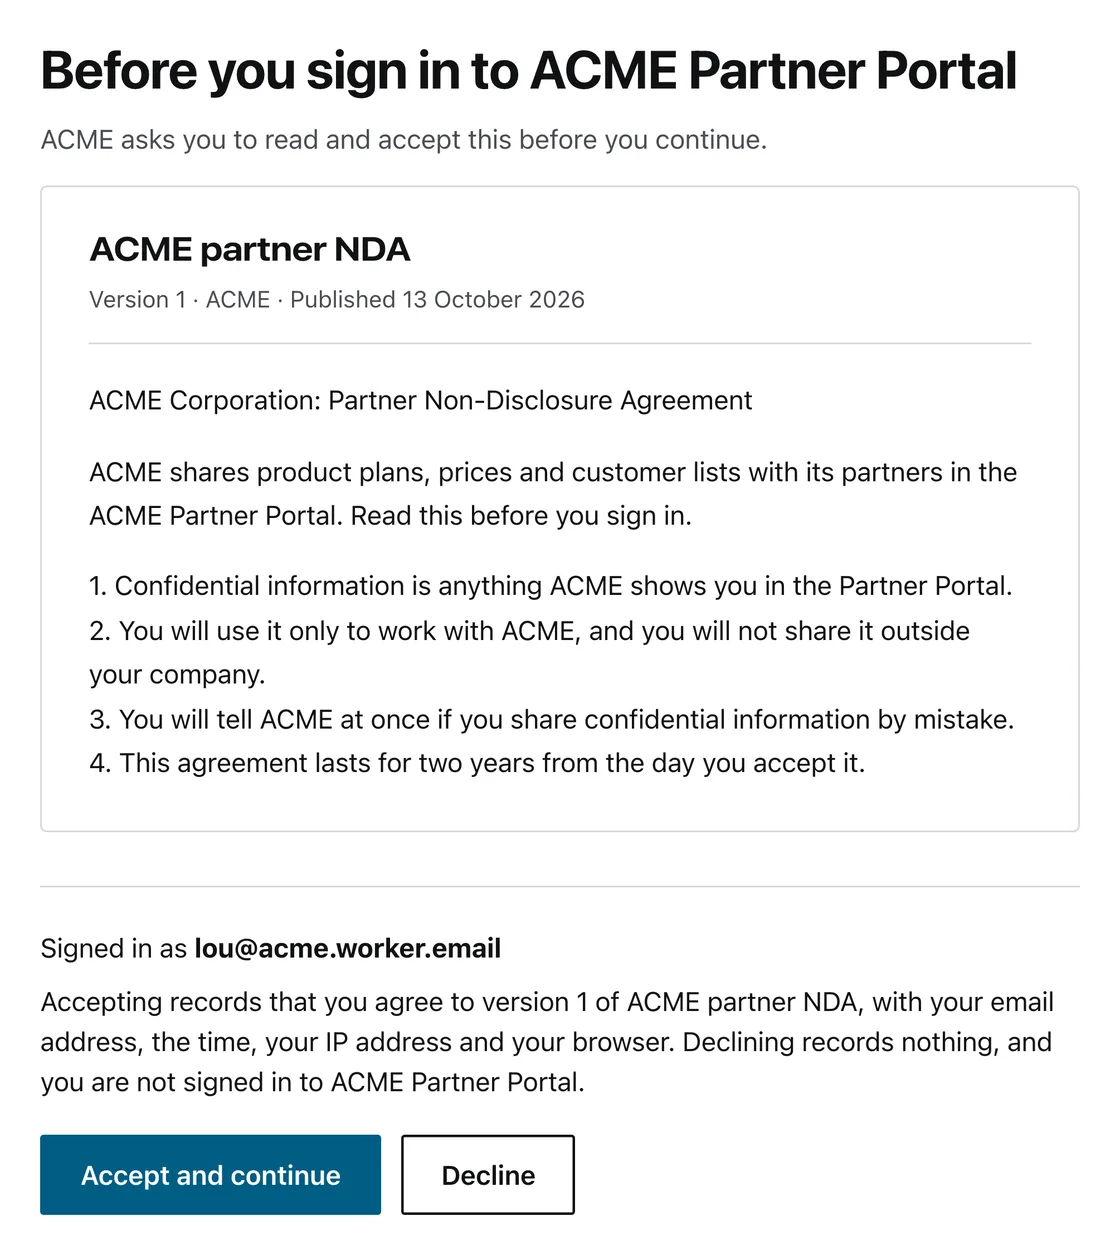
Elle se connecte comme d’habitude. Avant que l’application reçoive quoi que ce soit, Signet affiche une page avec le titre de l’entente, sa version et son texte complet. La page montre aussi l’adresse courriel de la personne connectée et une ligne qui dit ce que l’acceptation enregistre. Puis deux boutons : accepter et continuer, ou refuser.
Attestation d’acceptation
- Acceptée par
- lou@acme.worker.email
- Entente
- ACME partner NDA
- Version
- 1
- SHA-256 du texte affiché
- aa7ef4b7 00557c4f 8d3dcb31 af737cef
13b0b8fa 60b8d396 81226ae7 ed1d4c60 - Quand (horloge du serveur)
- 13 oct. 2026, 11 h 30 UTC
Aussi conservés : l’application, l’adresse IP et le navigateur.
Si elle accepte, elle continue vers l’application, en passant par l’écran de consentement habituel si l’application en a besoin. Si elle refuse, Signet n’enregistre rien. Une ligne simple lui dit qu’elle n’est pas connectée et qu’elle peut revenir quand elle veut.
Quand vous publiez une nouvelle version, Signet redemande à la prochaine connexion ou au prochain renouvellement de jeton. Il le fait aussi quand une acceptation arrive à sa date de renouvellement. La page explique pourquoi.
Ce que vous configurez
- Associez une ou plusieurs ententes à une application, depuis le tableau de bord de l’opérateur ou l’API d’administration.
- Changez le texte et vous publiez une nouvelle version, qui redemande l’acceptation à tout le monde. Publier de nouveau le même texte ne change rien : un système qui synchronise à chaque enregistrement ne redemande jamais pour rien.
- Activez le renouvellement si vous le voulez : redemander après un nombre de jours choisi.
- Quelqu’un a déjà accepté le même texte dans un autre système? Enregistrez cette acceptation avec l’empreinte du texte, et Signet ne lui redemande pas.
L’attestation
Chaque acceptation produit une attestation. Vous pouvez lister les attestations et les exporter en CSV.
Si vous supprimez plus tard le compte de la personne, l’attestation reste. Signet efface l’identifiant et garde le reste.
Où Signet vérifie
La vérification ne se fait pas seulement sur la page de connexion. Signet la refait chaque fois qu’il émet ou renouvelle un jeton pour l’application :
- la connexion dans le navigateur
- l’échange de code qui la suit
- la connexion par appareil, pour les téléviseurs et les outils en ligne de commande
- le renouvellement de jeton
- les assertions signées d’un autre système (l’octroi jwt-bearer)
Une nouvelle version atteint donc aussi les personnes qui se sont connectées avant sa publication. Signet leur redemande à leur prochaine connexion ou au prochain renouvellement de jeton.
Pas le consentement OAuth
Le consentement porte sur l’application : ce qu’elle peut lire au sujet de la personne. L’entente porte sur la personne : sa propre déclaration qu’elle accepte vos conditions. Signet garde les deux séparés, et retirer le consentement d’une application ne retire aucune acceptation.
Autres façons de le faire
Les personnes qui doivent accepter se connectent déjà par Microsoft Entra ID? Utilisez alors les conditions d’utilisation intégrées à Entra. Elles exigent une licence Entra ID P1 (le guide des conditions d’utilisation de Microsoft, vérifié le 11 octobre 2026).
Auth0 le documente comme quelque chose à construire. Une Action après la connexion envoie la personne vers une page de conditions que vous créez (Redirect with Actions, en anglais, vérifié le 11 octobre 2026).
Dans Signet, c’est un réglage de chaque application, avec des versions, un renouvellement facultatif et une exportation des attestations.
Limites
- Cela couvre les applications qui obtiennent leurs jetons de Signet comme fournisseur OAuth. Une application qui connecte les gens directement avec les témoins de session de Signet, sans OAuth, ne demande pas l’entente.
- Seules les applications qui appartiennent à une organisation peuvent exiger une entente. Les applications communes à toute l’instance ne le peuvent pas encore.
- Un seul bouton d’acceptation accepte toutes les ententes de la page. Signet enregistre tout de même chacune séparément.
- Une personne ne peut pas encore retirer une acceptation.
- Les propriétaires et les administrateurs d’une organisation gèrent les ententes par le tableau de bord de l’opérateur ou l’API d’administration. Signet n’a pas encore de page libre-service pour eux.
- C’est une piste de preuve, pas un avis juridique. C’est à vous de décider si un clic suffit pour votre entente.
Configurer
Le guide du développeur, en anglais, donne les appels à l’API d’administration et les colonnes du CSV. Il dit aussi ce que votre application reçoit à chaque endroit où Signet émet un jeton.